- 【講演者】
- タニウム合同会社
シニアディレクター
カスタマーサクセスエンジニアリング カスタマーサクセス本部
情報処理安全確保支援士、CISSP
石鍋 洋一 氏
エンドポイント管理からインシデント対応までカバーするプラットフォーム「Tanium Atlas」
2007年に米国カリフォルニア州で創業したタニウムは、約5年間を技術開発に費やし、パソコンなどのエンドポイントが数十万台規模の環境でも約15秒以内で情報取得できる可視化・制御技術を開発しました。特許取得後の2012年にTaniumプラットフォーム製品の提供をスタート。現在では米国トップ10の金融機関のうち7社が導入、米軍でも採用されています。日本には2015年に進出し、東京、大阪、名古屋に拠点を構えています。
一般的なサイバーセキュリティは、事前設定型のマルウエア対策が中心で、アラートを検知したら対処します。防御スタンスとしてはパッシブ(消極的)といえるでしょう。一方、当社は、攻撃者はEPP(エンドポイント保護プラットフォーム)およびEDR(エンドポイントにおけるセキュリティソリューション)の守備範囲や既知のIOC(セキュリティ侵害インジケーター)で照合できる範囲の外側に“見つからないように”潜んでいることにも着目。企業側から能動的に異常を探索する「脅威ハンティング」を重視しています。
この脅威ハンティングの有効ツールとして金融など様々な業界の企業から高い評価をいただいているのが、当社のエンドポイント管理プラットフォーム「Tanium Atlas」です。
数万台規模のOSやアプリの設定・状態を把握し続けるのは人手のみでは困難と言わざるを得ません。しかし現在は、AIを使えば膨大な情報の解析が劇的に容易になりました。Tanium Atlasの一番の強みは「膨大な数のエンドポイントからリアルタイムに情報を取ってくる」こと。担当者が「この環境で緊急度の高い脆弱性を洗い出し、是正すべき優先度を示して」とチャットで問いかけると、十数万台のエンドポイントからでも秒単位で情報を取得し、整理して回答。情報の収集対象端末は権限設定などで柔軟に調整でき、必要に応じてジョブも実行します。エンドポイントからインシデントまでひとつのプラットフォームで対応できる。それが特許技術「リニアチェーン」を搭載したTanium Atlasです。
「待ち」のアラートモニタリングでは把握できない攻撃の可能性を、当社が提供する「攻め」の仕組みのプラットフォームで炙り出す脅威ハンティングには、いくつかの手法があります。「希少性ハンティング」は複数のネットワーク上のArtifact(痕跡)について全端末を対象にそれぞれ集計し、出現頻度の低いものを異常候補とします。「差分ハンティング」は、「先週まで無かったサービスが今日この端末群に現れた」といった単体では正常に見える変化を、母集団との新規出現・構成変化の比較から検証します。あるいは、「今このIOCを持つ端末はどれか」と全端末に照会し、秒単位で全数確認。そのまま社内ガイドラインに則り対処する「横断照合」というアプローチも有効といえるでしょう。
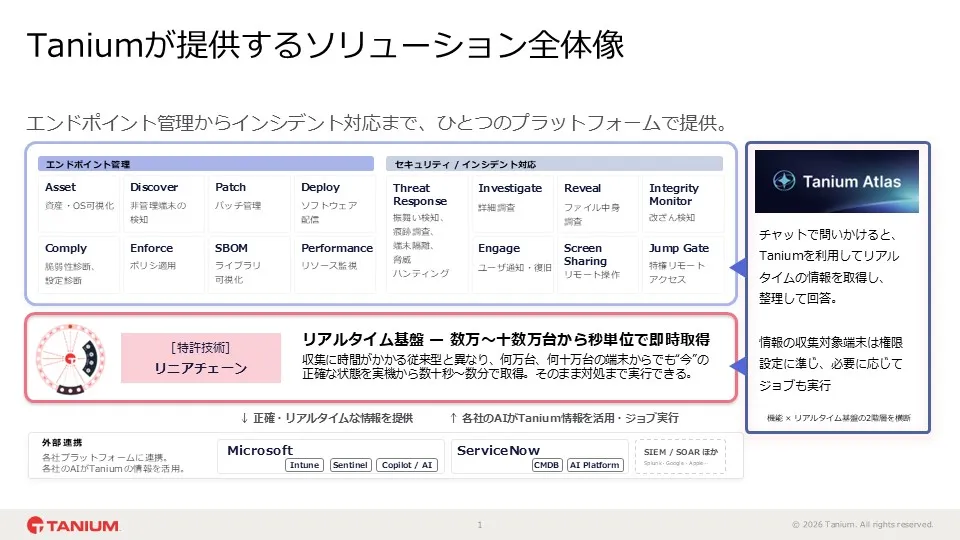
アクティブな事前対策のサイバーハイジーンとアクティブな事後対策の脅威ハンティング
サイバーアタックはネットワーク経由とは限りません。例えばSticky Key攻撃。不審者は、ログオン画面でShiftキーを5回押して固定キー(sethc.exe)を起動し、sethc.exeをcmd.exeに置き換えます。その後、ログオン前の画面で固定キーを呼ぶと管理者権限のコマンドプロンプトの起動により、net userコマンドで管理者パスワードの変更が可能になり、システム内部に侵入します。問題は、cmd.exeはMicrosoft純正の正規プログラムで、この方法が管理者権限のパスワードを忘れたときに復旧できるテクニックとしてインターネット上で紹介されていることです。マルウエアを一切持ち込まないため、清掃員やアルバイトに扮した不審者がオフィスに侵入してSticky Key攻撃を仕掛けた場合、サイバーアタックの固有パターンであるシグネチャやIOCでは検知が非常に難しいといえます。
Sticky Key攻撃はOS標準の固定キーを踏み台にする古典的な手口ですが、皆様のセキュリティ環境で発見できるでしょうか。定義ファイルやエンジンの最新化、除外設定の進捗は確認されていますか。EPP/EDRは全台で動いていますか。EPP/EDRなどのセキュリティ製品が止まっていたり、取得したログが欠損したりすることはよくあります。
サイバーセキュリティにおける昨今のトレンドのポリシー管理製品では、導入企業にリスク評価アプローチなどを記述した命令書を渡して対応終了というケースが見受けられます。導入企業の担当者が、パッチファイルをダウンロードして再起動する間にネットワークが止まったりディスクがいっぱいになったりする事態も考えられます。ディスクに空き容量がなくてもOSは動きますが、アプリが正常に動くとは限りません。つまり、有効なサイバーセキュリティは、エンドポイントのPCの状態が正常であることが大前提です。
タニウムでは「サイバーハイジーンジャーニー」という取り組みを推奨しています。通常のサイバーハイジーンは、セキュリティ対策を平時より実施してIT環境を正常な状態に保つもので、日常生活の衛生管理(ハイジーン)に由来します。私たちの場合は「ベーシック」と「アドバンス」の2つのサイバーハイジーンで構成している点が特徴です。
第1ステップのベーシックサイバーハイジーンでは、全IT資産を可視化し、ルールに即した資産状態の維持・管理を徹底します。また、内在リスクの網羅的な可視化や優先度に応じた効果的なリスク是正など脆弱性評価を進めます。第2ステップのアドバンスサイバーハイジーンでは、当社のエンドポイント管理プラットフォームのTanium Atlasを活用しながら、「脅威ハンティング」で潜在リスクを能動的に調査します。PCなどのエンドポイントの稼働状況をチェックし、実際に痕跡を確認。OSの問題調査と復旧を通じてエンドポイントを正常化したうえで、ベーシックのサイバーハイジーン運用に復帰させます。
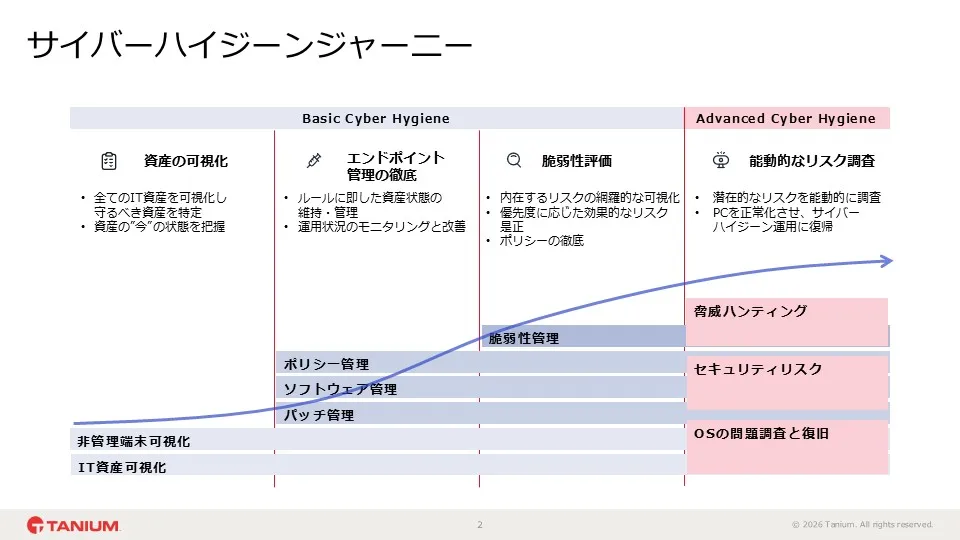
マルウエア対策製品の導入が「外部から内部を守る」とすれば、日々の徹底的なエンドポイント管理でシステムを定期監視するサイバーハイジーンジャーニーは「内部から内部を守るために可視化する仕組み」といえるでしょう。私は十数万のエンドポイントをお持ちの大手金融機関様を含む20社前後のお客様を担当させていただいております。他のセキュリティ製品からTanium Atlasに移行したお客様からは「やはりスピードが速い」とご評価いただきます。AI時代のサイバー脅威への備えは、アクティブな事前対策のサイバーハイジーンとアクティブな事後対策の脅威ハンティングをご検討いただきたいと思います。
- 【本記事に関するお問い合わせ先】
- タニウム合同会社https://www.tanium.jp/contact-us